
Uncategorized
IN CURAND/DEZVALUIRI DESPRE DOUA POLITISTE LOCALE DIN CADRUL POLITIEI LOCALE PLOIESTI


CSAT/SECURITATE/CIBERNETICA
Marti 21.03.2017 a avut loc o sedinta a Consiliului Suprem de Aparare a Tarii (CSAT), condusa de catre Presedintele Klaus Werner Iohannis si la care au participat atat reprezentantii executivului Grindeanu, cat si sefii serviciilor de informatii sau inlocuitorii de drept ai acestora, precum si alti oficiali sau persoane stabilite prin Legea 415/2002 privind organizarea şi funcţionarea Consiliului Suprem de Apărare a Ţării.
Printre subiectele puse in dezbatere si aprobare in cadrul sedintei sus mentionate se regaseste si cel referitor la activitatea Centrului Operativ de securitate Cibernetica pentru anul 2016.
Redam mai jos textul publicat pe pagina oficiala a CSAT[1]
“Activitatea desfăşurată de Consiliul Operativ de Securitate Cibernetică în anul 2016 a reprezentat un alt subiect pe ordinea de zi a CSAT. Instituţiile reprezentate în Consiliul Operativ de Securitate Cibernetică au cooperat în anul 2016 la un nivel corespunzător pentru creşterea gradului de securitate cibernetică la nivel naţional, având în vedere constrângerile generate de lipsa cadrului legislativ în domeniu.
Privind priorităţile de acţiune ale Consiliului Operativ de Securitate Cibernetică pentru anul 2017, un obiectiv important îl constituie actualizarea cadrului legislativ în domeniu, prin implementarea prevederilor Directivei Parlamentului European şi a Consiliului UE privind măsuri pentru un nivel comun ridicat de securitate a reţelelor şi sistemelor informatice în Uniune din 6 iulie 2016 (Directiva NIS) şi adoptarea legii privind securitatea cibernetică a României. Totodată, a fost analizată şi activitatea Centrului Naţional de Răspuns la Incidente de Securitate Cibernetică – CERT-RO în anul 2016, precum şi Planul anual de activitate al acestei instituţii pentru anul 2017. S-a concluzionat că, în anul 2016, Centrul Naţional de Răspuns la Incidente de Securitate Cibernetică a urmărit, în principal, dezvoltarea capabilităţilor tehnice necesare îndeplinirii atribuţiilor şi dezvoltarea cooperării naţionale şi internaţionale în vederea îmbunătăţirii climatului de securitate cibernetică din România.
Împreună cu celelalte instituţii din cadrul Sistemului Naţional de Securitate Cibernetică, Centrul a contribuit la conturarea imaginii de ansamblu a stării de securitate a spaţiului cibernetic din România, semnalând principalele riscuri de securitate, identificate în zona de responsabilitate.”
Din textul adoptat de CSAT, in data de 21.03.2017, pentru comunicare oficiala si minima transparenta a lucrarilor acestui Consiliu, in calitate de autoritate a administraţiei publice, autonomă faţă de Guvern, prezidată de Preşedintele României şi supusă controlului parlamentar, cu atribuţii în ce priveşte apărarea ţării şi siguranţa naţională[2], se poate constata ca in Romania pana la aceasta data cadrul legislativ este inexistent in domeniul securitatii cibernetice. Acest lucru este, in fapt, confirmat prin asertiunea din comunicat acestui for de nivel inalt dar fara personalitate juridica unde se recunoaste in mod direct si explicit lipsa cadrului legislativ in materia securitatii cibernetice, in contextul in care atat presedintele Romaniei cat si toti membrii CSAT stiau ca prin Decizia CCR nr.17/21.01.2015 asupra admiterii obiecţiei de neconstituţionalitate a dispoziţiilor Legii privind securitatea cibernetică a României, s-a admis obiecţia de neconstituţionalitate şi s-a constatat că legea privind securitatea cibernetică a României este neconstituţională, în ansamblul ei (proiect de lege propus la finele anului 2015 de Guvernul de atunci in Parlamentul Romaniei, care a fost culmea sprijinit/sustinut chiar de prim ministru Grindeanu, in calitatea sa de atunci de ministru al comunicatiilor si, chiar dorit in mod tacit si de presedintele Iohannis in prima sa luna de presedentie, oare de ce? Ii convinsese de utilitatea ei fostul sef SRI George Cristian Maior, Coldea sau Cocoru?).
De semnalat este faptul ca intrucat prin Decizia CCR nr.17/2015 care a constatat intreg continutul legislativ pentru securitatea cibernetica a Romaniei propus spre legiferare este neconstitutional s-a stabilit/definit atat in fapt cat si in drept ca si institutiile care se doreau a fi infiintate nu pot fi constituite/organizate in mod legal intrucat actiunea de legiferare este declarata neconstitutionala, cum ar fi:
- Sistemului naţional de securitate cibernetică (SNSC) care reprezintă cadrul general de cooperare care reuneşte autorităţi şi instituţii publice cu responsabilităţi şi capabilităţi în domeniu;
- Consiliul operativ de securitate cibernetică (COSC) reprezintă organismul princare se realizează coordonarea unitară a SNSC. Din COSC fac parte, în calitate de membri permanenţi, reprezentanţi ai Ministerului Apărării Naţionale, Ministerului Afacerilor Interne, Ministerului Afacerilor Externe, Ministerului pentru Societatea Informaţională, Serviciului Român de Informaţii, Serviciului de Telecomunicaţii Speciale, Serviciului de Informaţii Externe, Serviciului de Protecţie şi Pază, Oficiului Registrului Naţional pentru Informaţii Secrete de Stat, precum şi secretarul Consiliului Suprem de Apărare a Ţării. Conducerea COSC este asigurată de un preşedinte (consilierul prezidenţial pe probleme de securitate naţională) şi un vicepreşedinte (consilierul prim-ministrului pe probleme de securitate naţională (n.n. banuim ca va fi fostul ofiter SRI Gabriel Statescu, recent adus consilier de stat in cabinetul prim-ministrului). Coordonatorul tehnic al COSC este Serviciul Român de Informaţii, în condiţiile legii.(n.n. iata o surpriza interesanta, daca nu stiati se dorea o noua ingerinta disimulata a SRI in societate);
- Serviciul Român de Informaţii este desemnat autoritate naţională în domeniul securităţii cibernetice, calitate în care asigură coordonarea tehnică a COSC, precum şi organizarea şi executarea activităţilor care privesc securitatea cibernetică a României. În acest scop, în structura SRI funcţionează Centrul Naţional de Securitate Cibernetică, denumit CNSC [art. 10 alin. (1) ].
Ce se poate constata din cele anterior expuse este faptul ca normele de functionare instituite prin legea declarata neconstitutionala pentru cele trei entitati/structuri SNSC, CNSC si CNSC si inclusiv calitatea ce se conferea SRI de autoritate nationala in domeniul securitatii cibernetice, au fost suspendate de la aplicare de la data deciziei CCR, adica 17.01.2015, iar dupa 45 de zile de la publicare in monitorul oficial a deciziei efectele juridice pendinte institutiilor antementionate inceteaza de drept, conform art.147 alin.(1) din Constituţie ce stabileşte, în privinţa legilor şi ordonanţelor în vigoare, constatate ca fiind neconstituţionale, că acestea „îşi încetează efectele juridice la 45 de zile de la publicarea deciziei Curţii Constituţionale dacă, în acest interval, Parlamentul sau Guvernul, după caz, nu pun de acord prevederile neconstituţionale cu dispoziţiile Constituţiei. Pe durata acestui termen, dispoziţiile constatate ca fiind neconstituţionale sunt suspendate de drept”.
Deci, pe cale de consecinta juridica si constitutionala, organizarea/functionarea acestor institutii/structuri/entitati nominalizate in anuntul CSAT, HG nr.271/2013 pentru aprobarea Strategiei de securitate cibernetică a României şi a Planului de acţiune la nivel naţional privind implementarea Sistemului naţional de securitate cibernetic, respectiv in Rapoartele anuale de activitate ale SRI (CN CYBERINT), practic nu ar fi trebuit sa mai existe functional-organizatoric in spatiul romanesc, cu atat mai mult sa fie stabilite structuri administrative/executive nonjuridice dotate logistic cu bunuri, mijloace si resurse materiale si umane/incadrate cu personal, bugetate public direct sau indirect prin entitatile mama, respectiv analizate prin rapoarte activitatile functionale ale acestora atat la nivelul CSAT cat si al SRI, inclusiv si la nivelul celorlalte organisme specializate din sistemul national de securitate si aparare, componente ale institutiilor subliniate mai sus.
Ca atare se poate constata existenta si persistenta unor decizii/hotarari la nivelul CSAT in afara cadrului legal aplicabil in Romania, cu accent deosebit pe subiectul securitatii cibernetice chiar de la cel mai inalt nivel de decizie, Presedentia Romaniei, situatie confirmata oficial chiar prin textul comunicatului suspus dezbaterii publice astfel: “Privind priorităţile de acţiune ale Consiliului Operativ de Securitate Cibernetică pentru anul 2017, un obiectiv important îl constituie actualizarea cadrului legislativ în domeniu (…) şi adoptarea legii privind securitatea cibernetică a României”. Oare cum un organism de tipul COSC poate substitui puterea legislativa din Romania, reprezentata de Parlamentul Romaniei si CSAT sa sustina acest lucru in mod oficial, si ce lege sau act normativ cu putere de lege (ordonanta) a stabilit ca COSC poate sa actualizeze cadrul legislativ in domeniu (n.n.securitatea cibernetica) si sa adopte/initieze o lege in acest sens.
Ca un corolar la cele anterior expuse redam o trimitere a CCR din Decizia nr.17/2015 care ar trebui sa fie in atentia oricarui reprezentant al statului roman si anume:
“75 (…) Trimiterea la acte administrative, cu o forţă juridică inferioară legii, într-un domeniu critic pentru securitatea naţională, cu impact asupra drepturilor şi libertăţilor fundamentale ale cetăţenilor, încalcă prevederile constituţionale cuprinse în art. 1 alin. (5) referitoare la principiul legalităţii. O dispoziţie legală trebuie să fie precisă, neechivocă, să instituie norme clare, previzibile, a căror aplicare să nu permită arbitrariul sau abuzul. De asemenea, norma trebuie să reglementeze în mod unitar, uniform, să stabilească cerinţe minimale aplicabile tuturor destinatarilor săi. Or, atâta vreme cât ordinele sau deciziile sunt emise de conducătorii autorităţilor sau instituţiilor publice desemnate de lege, apare cu evidenţă că legea relativizează în mod nepermis reglementarea acestui domeniu, lăsând la latitudinea fiecărei entităţi stabilirea, în mod diferenţiat, a unor măsuri esenţiale, precum cerinţele minime de securitate cibernetică, modalitatea de notificare, precum şi datele şi informaţiile care însoţesc notificarea.”
Iata cum la nivel inalt prin activitatea si hotarararile luate de catre CSAT, prin consensul membrilor sai, cel putin pe domeniul securitatii cibernetice suspus dezbateri si eludarea preveerilor Constitutiei si legilor tarii sunt create premisele generarii elementelor constitutive ale unor infractiuni (abuz in serviciu, neglijenta in serviciu etc.) ce pot fi sanctionate in urma unor activitati de instructie penala precizate de facto prin cele doua coduri penale si de procedura penala aplicabile.
Asteptam o reactie pe masura a autoritatilor statului de drept pe subiectul mai sus analizat astfel incat in Romania sa nu se mai poata produce derapaje in sensul celor create de protocoale si echipe mixte intre SRI si alte autoritati ale administratiei publice centrale, iar cei vinovati demnitari, functionari publici sau oricare persoana responsabila si implicata de punerea in opera a unor fapte cu caracter penal pe segmentul dezbatut sa raspunda conform gradului de vinovatie identificat si stabilit de organele de urmarire penala in drept, respectiv confirmat printr-o hotarare judecatoreasca justa. (Ec Adrian Radu).
[1] http://csat.presidency.ro/?pag=46&id=14443
[2] Vezi Decizia CCR 97/2008 unde se mai precizeaza ca “…În procesul de îndeplinire a activităţilor sale specifice, pot apărea situaţii litigioase pentru a căror rezolvare să fie necesară formularea unor acţiuni în justiţie, şi numai instanţele de judecată învestite cu soluţionarea respectivelor litigii au competenţa de a stabili dacă Consiliul Suprem de Apărare a Ţării are sau nu calitate procesuală, activă sau pasivă.”

Uncategorized
5,3 miliarde de imagini în fiecare zi, la nivel global: seria HONOR 600 simplifică editarea foto cu ajutorul AI

Instrumentele integrate permit ajustarea cadrelor, animarea imaginilor și transformarea lor în videoclipuri, direct de pe smartphone
Foto – Alina Kondrat
București, 28 august 2026 –Oamenii surprind mai multe momente ca niciodată, însă selectarea și editarea cadrelor preferate necesită în continuare timp și efort. Potrivit Photo Tutorial, în 2026 vor fi realizate la nivel global aproximativ 1,95 trilioane de fotografii, echivalentul a peste 5,3 miliarde de imagini în fiecare zi, iar 94% dintre acestea vor fi surprinse cu smartphone-ul.[1]
Pe măsură ce galeriile foto devin tot mai aglomerate, utilizatorii caută soluții care să îi ajute să aleagă și să editeze mai ușor imaginile preferate. Inteligența artificială reduce numărul intervențiilor manuale și oferă mai multă libertate în personalizarea conținutului.
Seria HONOR 600, alcătuită din modelele HONOR 600, HONOR 600 Pro și HONOR 600 Lite, reunește aceste funcții într-un set de instrumente dedicate editării și creației.
Fotografii mai reușite cu ajutorul AI
Seria HONOR 600 le oferă utilizatorilor mai multe opțiuni pentru a ajusta și personaliza rapid fotografiile preferate.
Disponibilă pe modelele HONOR 600, HONOR 600 Pro și HONOR 600 Lite, funcția AI Eraser permite eliminarea rapidă a persoanelor sau obiectelor nedorite din cadru, astfel încât atenția să rămână asupra elementelor importante din fotografie.
Pe HONOR 600 și HONOR 600 Pro, funcția AI Outpainting extinde inteligent cadrul fotografiei, oferind mai multă libertate în ajustarea compoziției și a proporțiilor imaginii pentru diferite formate, inclusiv pentru conținutul pregătit pentru platformele de social media.
Surprinde atmosfera fiecărui moment
Dincolo de fotografiile statice, seria HONOR 600 oferă noi modalități de a păstra atmosfera momentelor surprinse.
Modelele HONOR 600 și HONOR 600 Pro includ funcția Moving Photo, care adaugă mișcare imaginilor, precum și Moving Photo Collage, ce permite combinarea mai multor cadre într-o singură compoziție animată.
Funcția Moving Photo este disponibilă și pe HONOR 600 Lite.
Transformă fotografiile în povești vii
Pe HONOR 600 și HONOR 600 Pro, funcția AI Image to Video 2.0 dă viață fotografiilor preferate prin crearea unor videoclipuri animate pornind de la imagini statice.
Astfel, un cadru surprins într-o vacanță, la un eveniment sau într-un moment special poate căpăta o nouă formă, dincolo de fotografia statică.
Mai multă creativitate, mai puțin timp petrecut editând
Prin funcțiile disponibile pe modelele din seria HONOR 600, utilizatorii pot trece mai ușor de la capturarea unui moment la editarea și pregătirea conținutului pentru partajare. Instrumentele bazate pe inteligență artificială reunesc aceste etape într-o experiență mai simplă, care lasă mai mult loc creativității.
Disponibilitate și preț
Modelele din seria HONOR 600 sunt disponibile în România prin partenerii oficiali HONOR.
HONOR 600 Lite este disponibil în culorile Sprout Green, Velvet Grey și Velvet Black, în configurația 8+256 GB, la un preț recomandat de 2.199 lei.
HONOR 600 este disponibil în culorile Orange, Black și Golden White, în configurațiile 8+256 GB și 8+512 GB, la prețurile recomandate de 3.299 lei, respectiv 3.499 lei.
HONOR 600 Pro este disponibil în culorile Black și Golden White, în configurația 12+512 GB, la un preț recomandat de 4.999 lei.
Uncategorized
HONOR Watch 6, în ultimele zile de ofertă: 100 de lei reducere și plăți NFC direct de la încheietură
Autonomie de până la 35 de zile, 122 de moduri sportive și design inspirat de motorsport, pentru un stil de viață activ
București, 27 august 2026 – HONOR anunță ultimele zile de ofertă pentru HONOR Watch 6, disponibil cu o reducere de 100 de lei prin canalele oficiale HONOR, până la 31 august 2026. Lansat în România în vara acestui an, smartwatch-ul combină autonomia extinsă, monitorizarea completă a activității fizice și plățile contactless prin NFC direct de la încheietură.
Rutina de sport, susținută de un ceas conceput pentru performanță
Fie că este vorba despre alergare, sală sau sporturi de echipă, HONOR Watch 6 oferă 122 de moduri sportive adaptate diferitelor tipuri de antrenament. Printre acestea se numără modurile Pro dedicate fotbalului și badmintonului, precum și cele pentru alergare montană și antrenamente de forță, care oferă informații detaliate despre performanța și evoluția antrenamentelor.
Bateria de 980 mAh susține până la 35 de zile de autonomie în scenarii de utilizare extinsă, respectiv 17 zile în utilizare obișnuită, iar modul GPS independent oferă până la 42 de ore de funcționare continuă, ideal pentru antrenamente lungi și ieșiri în aer liber. Ecranul Hybrid LTPS de 1,46 inci, cu luminozitate maximă de 3.000 de niți, rămâne clar vizibil chiar și în lumina puternică a soarelui, iar controlul tactil optimizat pentru utilizarea cu mâinile ude permite folosirea ceasului inclusiv în ploaie sau în timpul antrenamentelor intense.
Plăți contactless prin NFC
Printre funcțiile inteligente ale HONOR Watch 6 se numără plățile contactless prin NFC, care permit efectuarea plăților rapide și sigure la terminalele compatibile, folosind carduri Mastercard® și Visa®, fără a mai avea nevoie de telefon sau portofel. Funcția completează experiența de utilizare a ceasului, alături de conectarea simultană la două telefoane, notele vocale și controlul prin gesturi ale încheieturii, pentru comenzi precum oprirea alarmelor sau schimbarea melodiilor.
„HONOR Watch 6 este creat pentru cei care nu vor să aleagă între stil și performanță. Ne dorim ca, odată cu revenirea la rutina de toamnă, utilizatorii să aibă alături un smartwatch care se adaptează ritmului lor de zi cu zi – de la antrenamente și activitate fizică, până la momente de relaxare și recuperare. Watch 6 combină funcții dedicate stilului de viață activ și stării de bine cu facilități smart, precum plățile rapide prin NFC”, a declarat Sabina Știrb, Marketing Director HONOR România.
Design inspirat de motorsport și monitorizare a sănătății
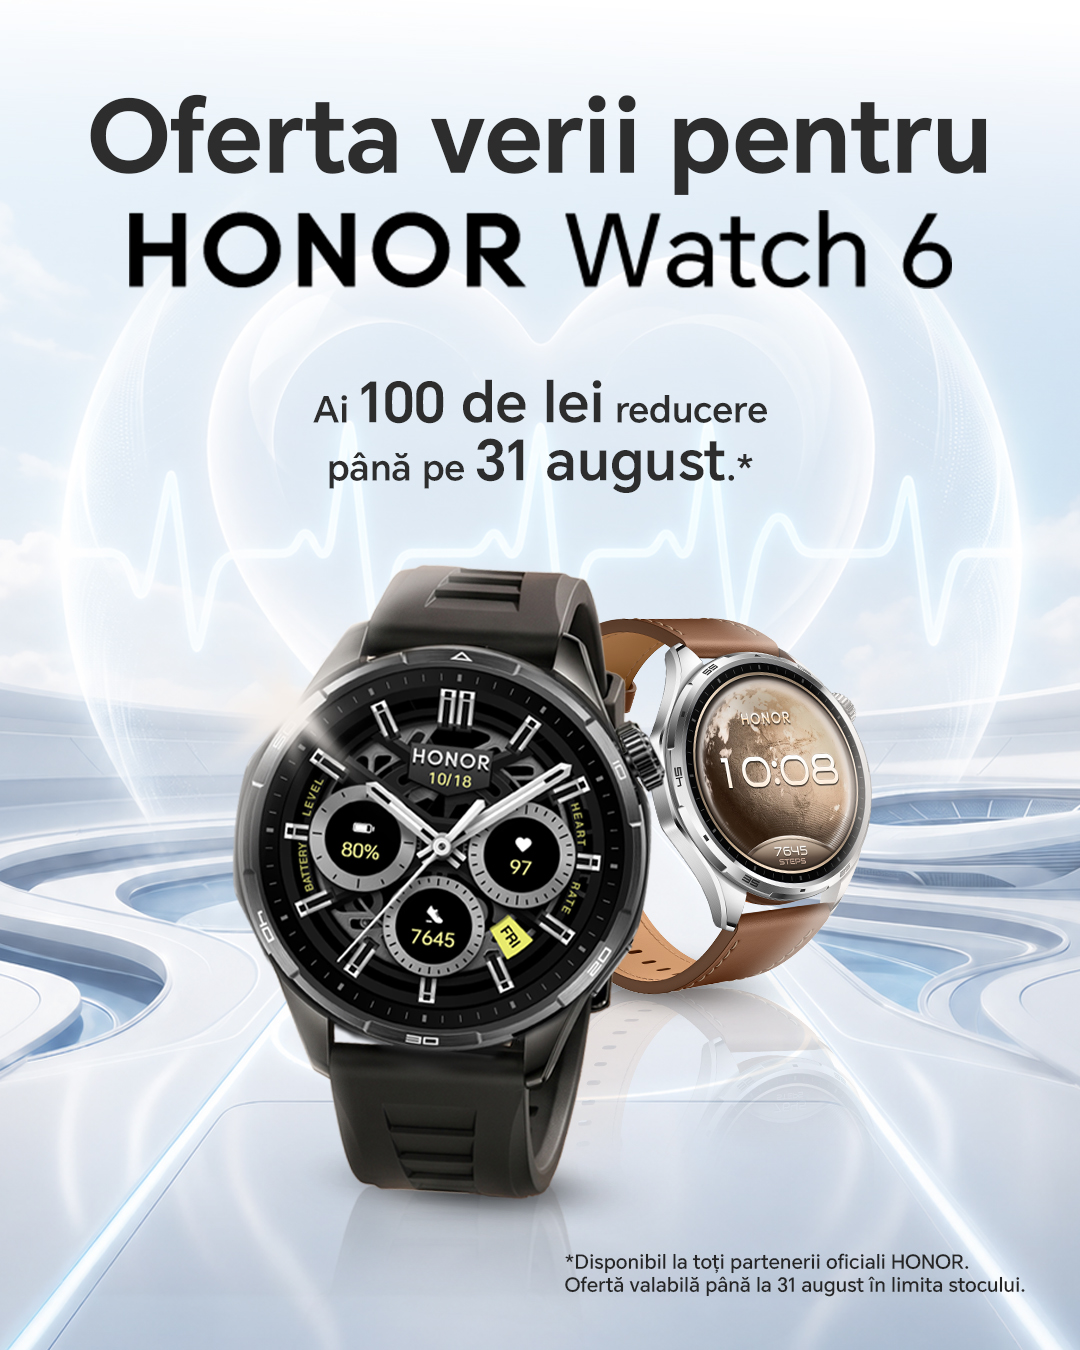
HONOR Watch 6 este disponibil în variantele Twilight Brown, cu carcasă din oțel inoxidabil 316L, și Shadow Black, cu carcasă din aliaj de aluminiu și finisaj sablat fin. Ambele variante păstrează liniile emblematice inspirate din estetica motorsportului, de la cadran până la curea, într-o construcție ușoară de doar 41 de grame pentru versiunea Shadow Black.
Sistemul Intelligent Sense oferă o monitorizare precisă a ritmului cardiac, a nivelului de oxigen din sânge, a stresului și a calității somnului, completată de urmărirea tendințelor tensiunii arteriale și de raportul de sănătate de dimineață, pentru o imagine de ansamblu asupra stării de sănătate.
Detalii despre ofertă
Perioadă: până la 31 august 2026, prin partenerii oficiali HONOR.
Reducere: 100 de lei la achiziția HONOR Watch 6, în variantele Twilight Brown (preț recomandat 1.199 lei) și Shadow Black (preț recomandat 1.099 lei).
Uncategorized
Zyxel Networks sporește eficiența operațională la JW Marriott Maldives Resort & Spa cu ajutorul unei rețele WiFi fiabile pentru personalul hotelului
Rețeaua WiFi gestionată în cloud, cu monitorizare bazată pe inteligență artificială, asigură conectivitatea personalului și buna desfășurare a operațiunilor.
Zyxel Networks, lider în furnizarea de soluții de rețea în cloud sigure și bazate pe inteligență artificială, a anunțat astăzi implementarea cu succes a soluției sale de rețea în cloud Nebula la JW Marriott Maldives Resort & Spa, unde o rețea gestionată în cloud cu peste 100 de access point-uri (AP-uri) asigură o conectivitate fără întreruperi și de înaltă densitate în întreaga zonă de cazare a personalului stațiunii, sprijinind personalul din spatele uneia dintre cele mai prestigioase stațiuni de lux din insulele Maldive.
Asigurarea unei conectivități constante în spațiile de cazare ale personalului, repartizate în cinci blocuri rezidențiale, a reprezentat o provocare atât din punct de vedere structural, cât și operațional. La JW Marriott Maldives Resort & Spa, succesul nu a depins doar de adăugarea unui număr mai mare de AP-uri, ci de proiectarea unei rețele capabile să depășească interferențele de semnal, rămânând în același timp ușor de gestionat la scară largă.
Împreună cu partenerii Plexus Distribution și Focus Computers, Zyxel Networks a abordat aceste provocări printr-o combinație de proiectare inteligentă a rețelei, infrastructură robustă și gestionare bazată pe cloud, care oferă:
- Proiectare wireless bazată pe layoutul locației: În loc să se bazeze pe access pointuri montate pe coridoare, care aveau dificultăți în a asigura semnalul WiFi în camere din cauza pereților cu panouri metalice, arhitectura wireless a fost reproiectată în funcție de locurile în care conectivitatea era cea mai importantă. Aproximativ 95 de puncte de acces de interior NWA90AX PROau fost instalate direct în camerele personalului pentru a asigura o acoperire consistentă la nivel de cameră, în timp ce punctele de acces de exterior NWA55AXE extind acoperirea WiFi fiabilă în grădini și în alte spații comune.
- O rețea principală robustă: switch-urile managed GS1920-24HPv2au fost instalate în fiecare bloc de cazare, formând o rețea principală stabilă și capabilă să susțină un trafic ridicat. Capacitățile lor PoE simplifică implementarea, permițând amplasarea flexibilă a punctelor de acces și reducând în același timp cerințele de cablare între mai multe clădiri.
- Operațiuni centralizate în cloud: platforma de gestionare în cloud Nebulade la Zyxel Networks oferă o vizualizare într-un singur loc asupra întregii rețele, permițând monitorizarea centralizată și gestionarea de la distanță. Funcția Wireless Health din cadrul platformei Nebula, bazată pe inteligență artificială, ajută echipele IT să detecteze și să diagnosticheze automat problemele de Wi-Fi, optimizând în același timp performanța înainte ca acestea să afecteze operațiunile zilnice ale angajaților stațiunii.
„Pentru a asigura o experiență de navigare pe internet performantă și stabilă pentru angajații noștri, am decis să instalăm puncte de acces în fiecare cameră. Pentru aceasta, aveam nevoie de o soluție de înaltă calitate la un preț accesibil. De aceea am ales produsele Zyxel Networks pentru modernizarea noastră”, a comentat Dilanka Adikari, specialist IT senior la JW Marriott Maldives Resort & Spa. „Soluția de rețea în cloud Zyxel Nebula a făcut ca gestionarea tuturor punctelor de acces, a switch-urilor și a configurațiilor acestora să fie extrem de ușoară. Aceasta ne-a simplificat operațiunile și a îmbunătățit fiabilitatea generală a rețelei”, a adăugat Adikari.
„Conectivitatea fiabilă pentru personalul din sectorul ospitalității este adesea neglijată, deși este la fel de exigentă ca rețelele destinate oaspeților. La urma urmei, oaspeții pot fi în vacanță, dar rețeaua nu este niciodată”, a declarat Kell Lin, vicepreședinte asociat senior în cadrul Networking Strategic Business Unit, parte din Zyxel Networks. „Acest proiect demonstrează ce se poate realiza atunci când tehnologia potrivită se îmbină cu o expertiză locală de bună calitate. Rezultatul este o conectivitate fiabilă care asigură buna desfășurare a operațiunilor și dovedește că nici chiar cei mai groși pereți nu au întotdeauna ultimul cuvânt.”
Cu încrederea a peste 1 milion de companii din 150 de piețe, Zyxel Networks aduce în industria ospitalității zeci de ani de expertiză în domeniul rețelelor. Astăzi, peste 7.000 de hoteluri și stațiuni din întreaga lume se bazează pe soluțiile Zyxel Networks în cadrul industriei ospitalității pentru a asigura o conectivitate fiabilă, a spori eficiența operațională și a oferi oaspeților experiențe cât se poate de bune. Pentru mai multe informații, vă rugăm să vizitați: https://www.zyxel.com/global/en/success-stories?industry_type=hospitality


-
 Sport6 ani ago
Masajul Lingam – Ghid pentru un orgasm intens
-
 Oameni4 ani ago
Soluții de iluminare Logic Light pentru un apartament
-
 Uncategorized7 ani ago
Avantajele si dezavantajele de a lucra intr-un coafor
-

 Politichie7 ani ago
Ministrul justitiei Catalin Predoiu – promotor de fakenews, manipulari si dezinformari cu privire la SIIJ
-

 Politichie7 ani ago
MESAJE SFÂNTUL ION 2020. Cele mai frumoase urări şi felicitări pentru rudele şi prietenii care poartă numele Sfântului Ioan
-
 Politichie4 ani ago
Vine Ceaușescu !?
-
 Politichie6 ani ago
VERGIL CHITAC, VICTIMA A CORONAVIRUSULUI DAR SI A FAPTULUI CA ESTE CANDIDAT LA PRIMARIA CONSTANTA
-

 Politichie7 ani ago
Frați masoni, reuniți în SRL si ultimul mare șpăgar de suflete, nejudecat încă